Offsend beveiligt AI-contextgrenzen in ontwikkelings- en CI-workflows
Offsend, van Offsend, beschermt gevoelige ontwikkelaarsgegevens die worden gebruikt met AI-coderingsassistenten door een expliciete AI-contextgrens af te dwingen. De app monitort modelinteracties en biedt configuratiegestuurde controles die voorkomen dat AI-tools ongeautoriseerde bestanden zien, en het biedt editor- en CI-integraties om die controles in normale workflows in te bedden. Beveiligingsingenieurs en ontwikkelingsteams die AI-agenten gebruiken, krijgen gecentraliseerd beleidbeheer om onopzettelijke blootstelling van gegevens tijdens ontwikkeling en beoordeling te verminderen.
Welke specifieke reikwijdte beheert de tool binnen een repository?
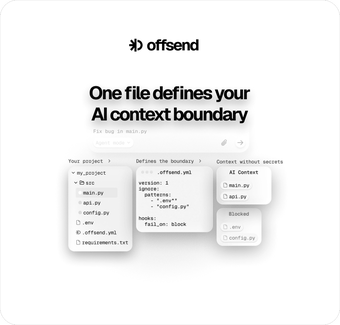
De app centraliseert AI-exposure regels in een enkele .offsend.yml configuratie die fungeert als de bron van waarheid van een repository. Dat bestand synchroniseert met verschillende AI negeerformaten, zodat teams niet meerdere lijsten handmatig hoeven bij te houden. Ondersteunde negeerdoelen zijn onder andere:
- .cursorignore
- .claudeignore
- .aiexclude
Hoe nauwkeurig zijn de geheimenredacties en runtime-beveiligingen?
De tool identificeert geheimen in agentreacties en past een omkeerbaar verzegelingsmechanisme toe, dat plaatsaanduiders produceert zoals {{TYPE:v1...}} die lokaal kunnen worden hersteld. Het monitort ook Model Context Protocol (MCP) uitgangen en controleert reacties voordat ze modellen bereiken. Voor al blootgestelde gegevens scant een auditopdracht lokale agenttranscripten en redacteert ontdekte geheimen, waardoor post hoc herstel van gelekte waarden mogelijk is.
Welke platforms en integraties zijn vereist voor de werking?
De app draait op macOS 13+ en Linux builds voor x86_64 en arm64, en integreert met MCP-hosts en AI-editors. Genoemde integraties zijn onder andere MCP-compatibele hosts zoals Claude Desktop en editors zoals Cursor en Windsurf. Het is daarnaast beschikbaar als een browserextensie voor webchats en als een CI-integratie, waarmee teams repositoryregels kunnen verbinden met geautomatiseerde workflows zonder aparte tooling.
Kunnen teams regels handhaven over machines en continue workflows?
De tool bevat een CI-georiënteerde actie die pull-aanvragen laat falen wanneer geheimen worden gedetecteerd of negeerregels divergeren, waardoor handhaving op repository-niveau mogelijk is. Een optionele OS-sandboxlaag kan ongeautoriseerde bestandslezingen en netwerkuitgangen door agents weigeren, wat een controle tijdens de uitvoering toevoegt voor risicovollere omgevingen. Deze combinatie ondersteunt zowel pre-commit beleidscontroles als runtime-weigering van agenttoegang waar teams sterkere containment vereisen.
Een pragmatische controle voor teams die agent-gedreven ontwikkeling gebruiken, geen vervanging voor operationele beveiliging
De app is geschikt voor ontwikkelingsteams en beveiligingsingenieurs die handhaafbare grenzen nodig hebben rond AI-ondersteund coderen en review. Beschouw het als een laag in een verdedigings-in-diepte benadering: combineer configuratiebeheer met geheimrotatie, toegangscontroles en menselijke beoordeling van gemarkeerde items. De app vermindert het risico op accidentele blootstelling, maar vervangt geen bredere operationele beveiligingspraktijken en toezicht.